Ley de ciberseguridad en Ecuador: qué deben hacer las empresas para cumplirla
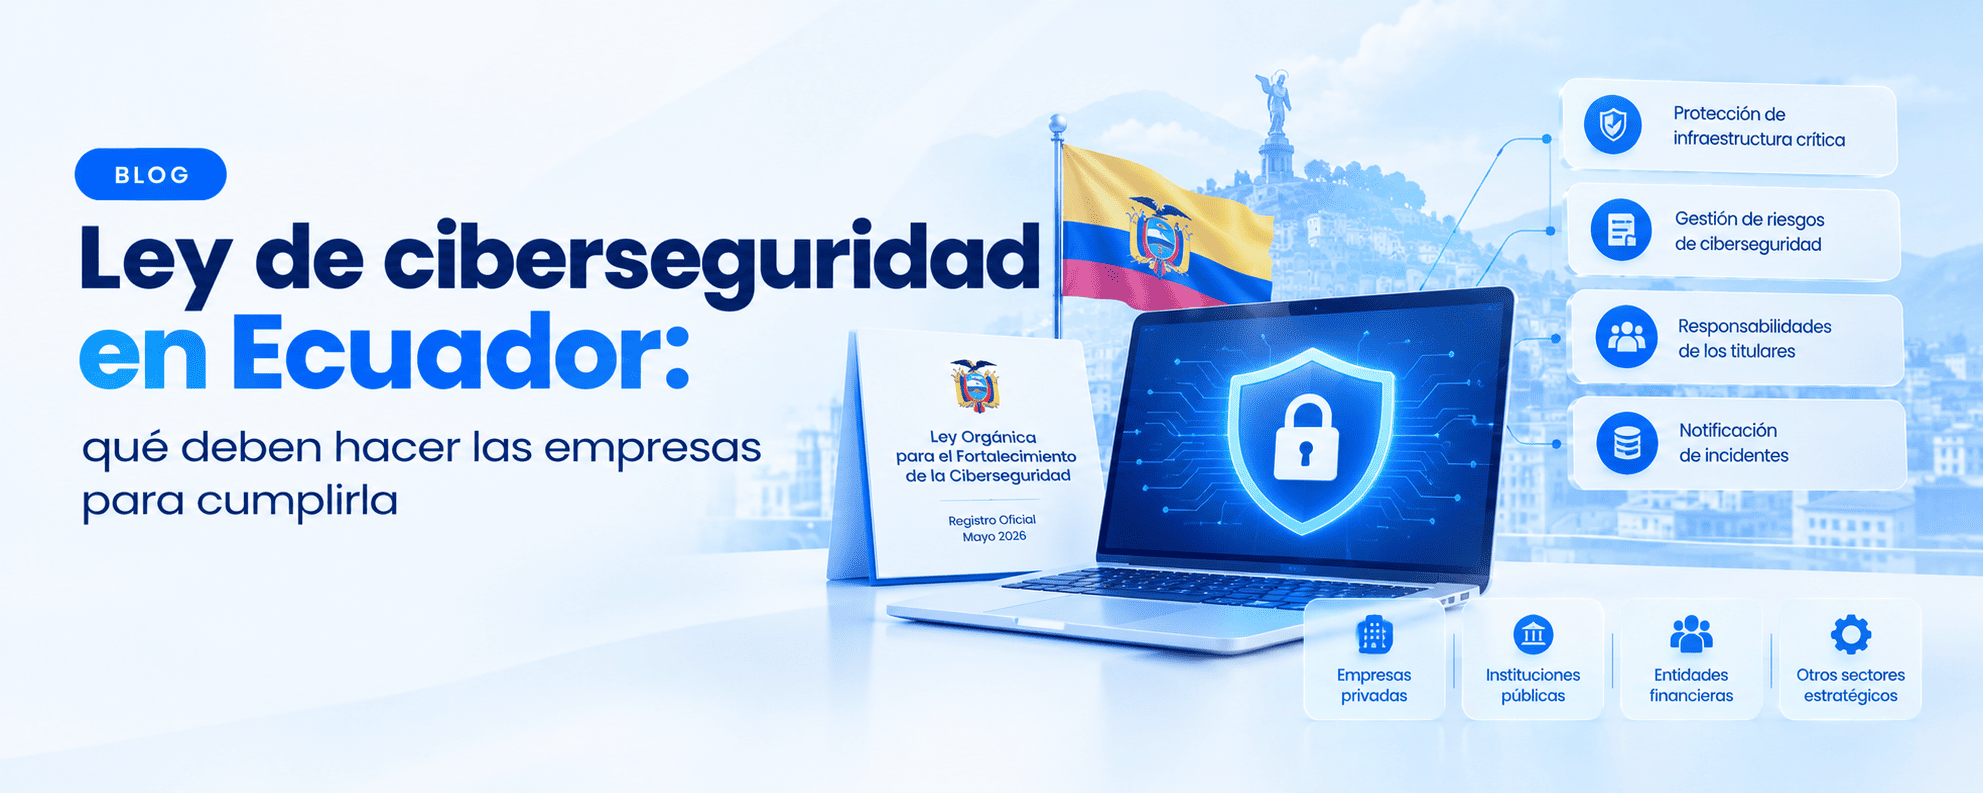
La ley de ciberseguridad en Ecuador ya no es un proyecto en debate. La Ley Orgánica para el Fortalecimiento de la Ciberseguridad se publicó en el Registro Oficial en mayo de 2026. Desde entonces, muchas organizaciones tienen obligaciones nuevas y concretas.
Para un CIO o un CISO, la pregunta ya no es si la ley aplica. La pregunta es qué tan lejos está su empresa de cumplirla. En este artículo repasamos qué exige, a quién alcanza y cómo armar un plan de adecuación realista.
¿Por qué esta ley llega en el momento justo?
Ecuador no parte de cero, pero tampoco está en una posición cómoda. Según un análisis de KCH Comunicación, entre enero y junio de 2026 el país registró 80 incidentes de ciberseguridad. Siete fueron de alto impacto y, en conjunto, comprometieron más de 82 millones de registros.
El Banco Interamericano de Desarrollo ubica a Ecuador en un nivel de madurez intermedio-alto. Aun así, señala brechas en ejecución, talento especializado y protección de infraestructuras críticas.
El problema también es cultural. Un estudio de PwC citado por Primicias indica que solo el 26% de las empresas de Ecuador y América Latina invierte en protegerse antes de sufrir un ataque. La mayoría reacciona cuando el daño ya ocurrió.
La nueva ley busca cambiar esa lógica: pasar de la reacción a la prevención, con obligaciones y sanciones.
¿Qué es la Ley Orgánica para el Fortalecimiento de la Ciberseguridad?
La Asamblea Nacional aprobó la ley en febrero de 2026. Luego el Ejecutivo presentó una objeción parcial y el texto final se publicó en el Quinto Suplemento del Registro Oficial N.° 290, según NMS Law.
La norma crea un marco de responsabilidad compartida. Cada operador responde por los elementos que controla, sobre todo en la gestión de riesgos y la prevención de incidentes. Además, reparte las facultades de control entre un ente rector y los órganos sectoriales especializados.
¿A quién aplica la ley de ciberseguridad en Ecuador?
No todas las empresas tienen las mismas obligaciones. Según NMS Law, el régimen alcanza principalmente a tres grupos:
- Entidades del sector público.
- Prestadores de servicios digitales.
- Personas jurídicas vinculadas a infraestructura crítica o a servicios esenciales.
En general, quedan fuera las personas naturales y los operadores que no se califican como críticos. Sin embargo, conviene no confiarse. Muchas empresas privadas son proveedoras de entidades públicas o de sectores como banca, energía, salud o telecomunicaciones. En la práctica, sus clientes les exigirán el mismo nivel de seguridad.
¿Qué obligaciones trae para las empresas?
La ley convierte en obligación varias buenas prácticas que antes eran opcionales:
- Gestión de riesgos. Identificar los activos digitales críticos, evaluar sus amenazas y aplicar medidas de seguridad proporcionales.
- Monitoreo permanente. Vigilar de forma continua la infraestructura para detectar incidentes a tiempo.
- Notificación de incidentes. Según resúmenes de firmas legales como Andersen Ecuador, los incidentes que afecten la confidencialidad, integridad o disponibilidad deben notificarse dentro de las 72 horas siguientes a su detección, a través del CSIRT Nacional.
- Puntos de contacto permanentes. Designar responsables que coordinen con la autoridad y los equipos especializados.
- Programas de cumplimiento. Documentar políticas, controles y evidencias que demuestren que la empresa hace lo que dice.
El plazo de 72 horas es exigente. Una empresa que hoy tarda días en darse cuenta de un ataque no podrá cumplirlo sin cambiar sus procesos.
Sanciones: lo que está en juego
La ley clasifica las infracciones en leves, graves y muy graves. Para las entidades privadas, las multas son proporcionales al volumen de negocio. Según los resúmenes legales disponibles, pueden ir del 0,1% al 1,5% de la facturación del ejercicio anterior.
A esto se suma la Ley Orgánica de Protección de Datos Personales, que ya muestra dientes. En diciembre de 2025, la Superintendencia de Protección de Datos Personales impuso sus primeras multas, por más de USD 454.000, a dos organizaciones del fútbol ecuatoriano, como detalla ECIJA. El motivo: no implementar medidas técnicas y organizativas adecuadas.
El mensaje es claro: un incidente puede costar dos veces, por la ley de ciberseguridad y por la de datos personales.
Plan de adecuación a la ley de ciberseguridad en Ecuador en 90 días
Cumplir no exige rehacer toda la arquitectura de seguridad. Exige ordenar, medir y demostrar.
Días 1 a 30: saber dónde estás
- Confirmar si tu empresa es sujeto obligado o proveedora de uno.
- Inventariar los activos digitales críticos: aplicaciones, servidores, nubes y datos sensibles.
- Hacer un análisis de brechas frente a ISO 27001 o el NIST Cybersecurity Framework.
- Escanear vulnerabilidades con Nessus, Nmap y Nikto para tener una línea base objetiva.
Días 31 a 60: cerrar las brechas más graves
- Priorizar y corregir las vulnerabilidades críticas.
- Reforzar la protección de las cargas en la nube con Microsoft Defender for Cloud, si trabajas en Azure.
- Medir el riesgo humano con simulaciones de phishing en Gophish y capacitar al personal con KnowBe4.
- Hacer pruebas de penetración. La ley las reconoce como legítimas si hay autorización previa y escrita del titular y las ejecutan profesionales habilitados.
Días 61 a 90: estar listo para responder
- Escribir el procedimiento de respuesta a incidentes, con roles, tiempos y canales de reporte al CSIRT Nacional.
- Designar formalmente los puntos de contacto.
- Hacer un simulacro que pruebe si el equipo puede detectar, contener y reportar en menos de 72 horas.
- Armar un tablero de indicadores para la gerencia.
Errores comunes que conviene evitar
- Tratarlo como un tema solo de TI. Los programas de cumplimiento involucran a Legal, Riesgos y la Gerencia General.
- Comprar herramientas antes de tener procesos. Sin responsables ni procedimientos, el tiempo de respuesta no baja.
- Olvidar a los proveedores. Si un tercero gestiona parte de tu infraestructura, tus obligaciones no desaparecen.
- No dejar evidencia. Ante una inspección, lo que no está documentado no existe.
La seguridad también pesa cada vez más en los pagos digitales de la región, como muestra la llegada de Bre-B para empresas en Colombia.
Conclusión: la ley de ciberseguridad en Ecuador es una oportunidad
La ley de ciberseguridad en Ecuador eleva el nivel para todos. Las empresas que se adecuen primero tendrán ventaja frente a clientes y socios que ya exigen garantías de seguridad. También reducirán el riesgo de un incidente que afecte su operación y su reputación.
El 5.º Congreso de Ciberseguridad y Protección de Datos se realizará en Quito el 18 y 19 de noviembre de 2026, una buena ocasión para comparar avances con otras organizaciones.
En Touch Consulting acompañamos a empresas de Ecuador y la región en su camino de ciberseguridad: análisis de vulnerabilidades, pruebas de penetración autorizadas, simulaciones de phishing y programas de concienciación. También apoyamos la protección de cargas en la nube.